CMS, Baukasten oder individuelle Website – welche Lösung passt zum Unternehmen?
WordPress, Joomla, Baukastensysteme oder KI-gestützte Entwicklung: Die Möglichkeiten sind vielfältig. Doch welche Lösung überzeugt langfristig bei Sicherheit, Kosten und Wartung? Unser Praxisbeitrag zeigt die wichtigsten Vor- und Nachteile und gibt Unternehmen eine Orientierung für die richtige Entscheidung.
← Zurück zur WissensübersichtWarum Sicherheit, Wartung, Kosten und Unabhängigkeit wichtiger sind als die Frage, wie schnell eine Website erstellt ist.
Redaktionsstand: 6. November 2026
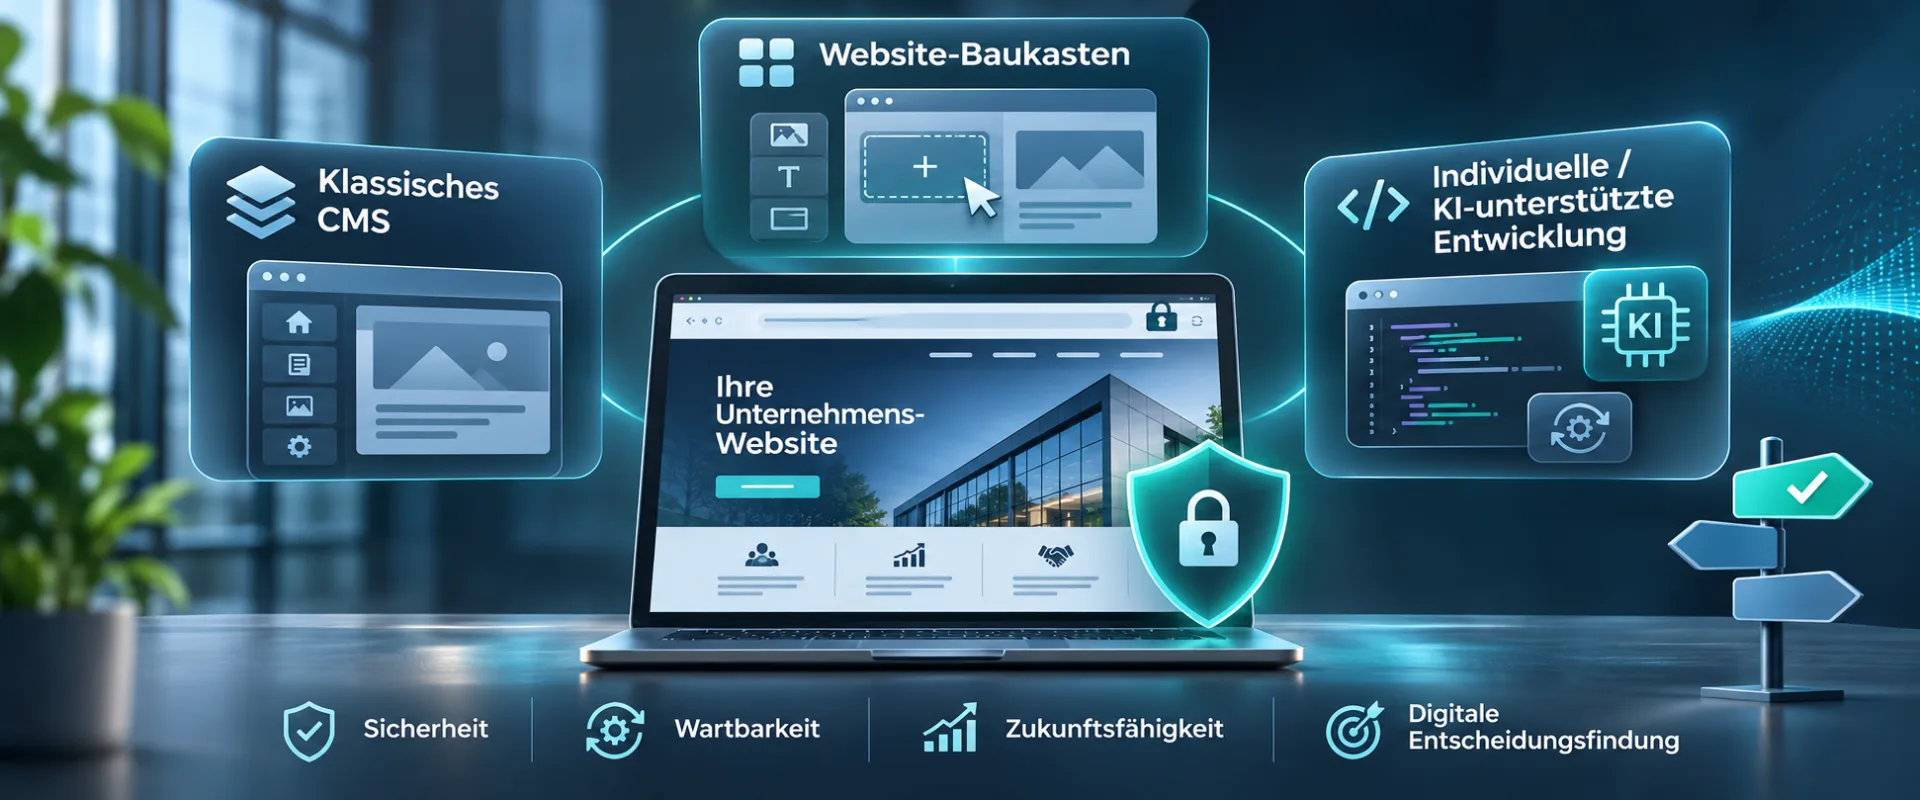
Eine professionelle Website lässt sich heute auf vielen Wegen erstellen. Mit WordPress, Joomla oder Drupal, über einen Baukasten, als individuell entwickelte Anwendung – oder mithilfe künstlicher Intelligenz. Die Möglichkeiten sind größer geworden, die Entscheidung aber nicht unbedingt einfacher.
Für Unternehmen und Vereine stellt sich deshalb eine grundsätzliche Frage: Welche Lösung lässt sich nicht nur gut erstellen, sondern auch in fünf Jahren noch sicher, wirtschaftlich und zuverlässig betreiben?
Der Unterschied zeigt sich häufig erst nach dem Start: wenn ein Sicherheitsupdate ansteht, eine Erweiterung nicht mehr gepflegt wird, der Dienstleister wechselt oder zusätzliche Funktionen benötigt werden. Wer eine Website plant oder modernisiert, sollte deshalb mehr betrachten als Design und Anschaffungspreis.
1. Bekannte Content-Management-Systeme: bewährt, flexibel und pflegebedürftig
WordPress, Joomla und Drupal sind etablierte Open-Source-Systeme. Inhalte können ohne Programmierkenntnisse gepflegt werden; für viele Anforderungen gibt es fertige Erweiterungen, Vorlagen und erfahrene Dienstleister. Durch den verbreiteten Einsatz existieren Dokumentationen, Communitys und organisierte Prozesse zur Meldung und Behebung von Sicherheitslücken.
Das ist ein wichtiger Vorteil: Bei aktiv gepflegten Projekten werden Schwachstellen öffentlich dokumentiert und Korrekturen bereitgestellt. WordPress erläutert beispielsweise eigene Sicherheitsmaßnahmen und Aktualisierungsverfahren. Joomla betreibt ein Sicherheitszentrum und unterstützt automatisierte Core-Updates in neueren Versionen. Drupal veröffentlicht Sicherheitsmeldungen für den Kern und zusätzliche Module.
Die Herausforderung beginnt bei der konkreten Installation. Ein CMS besteht selten nur aus seinem Kern. Hinzu kommen Templates, Plugins, Formulare, Schnittstellen und die Serverumgebung. Jede zusätzliche Komponente muss hinsichtlich Herkunft, Pflege, Berechtigungen und Kompatibilität betrachtet werden. Auch ein aktueller CMS-Kern kann eine unsichere Erweiterung oder problematische Serverkonfiguration nicht ausgleichen.
Der verbreitete Irrtum lautet: „Wenn das CMS regelmäßig aktualisiert wird, ist die gesamte Website sicher.“ Richtig ist: Updates sind notwendig, aber Sicherheit entsteht erst durch das Zusammenspiel aus Pflege, Konfiguration, Zugriffsschutz, Kontrolle und Wiederherstellung.
2. Website-Baukästen: weniger Technik, aber stärkere Anbieterbindung
Baukästen wie Wix oder Squarespace reduzieren technische Einstiegshürden. Gestaltung, Hosting und viele Plattform-Updates erfolgen über einen Anbieter. Für eine überschaubare Unternehmenspräsenz kann das sehr sinnvoll sein: Inhalte lassen sich schnell veröffentlichen und die eigene Organisation muss weniger Servertechnik betreuen.
Die Entlastung hat allerdings Grenzen. Inhalte, Formulare, Berechtigungen und verwendete Zusatzdienste müssen weiterhin richtig eingerichtet und gepflegt werden. Außerdem sind nicht alle individuellen Funktionen umsetzbar. Bei einem späteren Wechsel kann es erforderlich sein, Layouts, Funktionen oder ganze Bereiche neu aufzubauen.
Wie deutlich die Bindung sein kann, erklärt Wix selbst: Die Website muss für den regulären Betrieb auf der Infrastruktur von Wix laufen. Inhalte bleiben laut Anbieter beim Kunden; die vollständige technische Website lässt sich aber nicht wie ein frei hostbares CMS einfach auf einen anderen Server umziehen.
Für wen geeignet? Vor allem für überschaubare Websites mit standardisierten Anforderungen – sofern die Einschränkungen und laufenden Gebühren bewusst akzeptiert werden.
3. Individuelle Entwicklungen: passgenau, aber mit eigener Verantwortung
Eine individuell programmierte Website oder ein eigens entwickeltes CMS kann auf die tatsächlich benötigten Funktionen zugeschnitten werden. Unnötige Module müssen nicht eingebaut werden; Design, Benutzerführung, Schnittstellen und Arbeitsabläufe lassen sich gezielt gestalten.
Das kann die technische Komplexität einer konkreten Installation reduzieren. Es bedeutet aber nicht automatisch mehr Sicherheit. Bei einer Eigenentwicklung muss die verantwortliche Entwicklungsstelle unter anderem sicherstellen, dass Benutzerrechte korrekt geprüft, Eingaben sicher verarbeitet, Abhängigkeiten aktualisiert und Änderungen getestet werden. Hinzu kommen Dokumentation, Sicherheitsmeldungen, Backups und ein belastbarer Wiederherstellungsweg.
Ein weiterer Punkt ist die Abhängigkeit vom Entwickler. Wer erhält Zugriff auf Quellcode, Dokumentation und Daten? Kann ein anderer Dienstleister die Anwendung übernehmen? Sind Wartung und Sicherheitskorrekturen vertraglich geregelt?
Eine gute individuelle Lösung zeichnet sich daher nicht durch Geheimhaltung ihres Codes aus, sondern durch nachvollziehbare Entwicklungsprozesse, Prüfungen und einen langfristigen Wartungsplan.
Für wen geeignet? Für Unternehmen und Organisationen mit speziellen Abläufen, Mitglieder- oder Kundenbereichen oder Integrationen, die Standardlösungen nur umständlich abbilden können.
4. KI-gestützte Entwicklung: ein Werkzeug, keine eigene Sicherheitsklasse
Künstliche Intelligenz kann Entwürfe, Texte, Layouts und Programmcode erheblich schneller erzeugen. Sie kann bei einer statischen Website ebenso helfen wie bei einem WordPress-Plugin oder einer individuellen Anwendung. Deshalb ist „mit KI erstellt“ zunächst keine eigene technische Kategorie und kein Qualitäts- oder Sicherheitsnachweis.
Die Chancen sind beachtlich: Ideen werden schneller sichtbar, erste Prototypen günstiger und wiederkehrende Entwicklungsaufgaben lassen sich beschleunigen. Das macht KI für kleine Unternehmen und Entwickler interessant.
Die Risiken entstehen dort, wo erzeugter Code ungeprüft veröffentlicht wird. Eine Funktion kann im Browser perfekt aussehen und dennoch Benutzerrechte falsch prüfen, vertrauliche Daten offenlegen oder unsichere Abhängigkeiten verwenden. Die OWASP empfiehlt deshalb ausdrücklich, KI-generierten Code mindestens so sorgfältig zu kontrollieren wie Code unbekannter Herkunft. Besonders sensible Bereiche wie Anmeldung, Berechtigungen, Datei-Uploads und Datenbankzugriffe benötigen gezielte Prüfungen.
Auch die Frage nach dem Betrieb bleibt: Wer versteht den Code nach einem halben Jahr? Wer korrigiert Fehler? Kann die Anwendung unabhängig vom verwendeten KI-Werkzeug weiterentwickelt werden? Und welche Daten dürfen überhaupt in externe KI-Dienste eingegeben werden?
KI beschleunigt die Erstellung. Sie ersetzt weder Verantwortung noch Wartung und Qualitätssicherung.
5. Statische Websites: eine oft unterschätzte Alternative
Nicht jede Website benötigt ein komplexes CMS oder eine Datenbank. Wenn Inhalte selten verändert werden und keine Anmeldung, Buchung oder Mitgliederverwaltung erforderlich ist, kann eine statische Website eine gute Wahl sein. Dabei werden fertige Seiten ausgeliefert, ohne dass für jeden Aufruf umfangreiche serverseitige Anwendungslogik ausgeführt werden muss.
Dadurch fallen bestimmte Angriffsflächen weg, etwa ein öffentlich erreichbarer CMS-Administrationsbereich. Gleichzeitig bleiben Risiken durch Hosting, eingebundene Skripte, Formulardienste und die Veröffentlichungsprozesse bestehen. Sollen Inhalte häufig von mehreren Personen gepflegt werden, braucht es außerdem einen passenden Redaktionsablauf.
Die praktische Frage lautet deshalb nicht „Wie viel Technik ist möglich?“, sondern „Wie viel Technik ist tatsächlich nötig?“
6. Der Sicherheitsvergleich: Entscheidend ist der Betrieb
Die OWASP Top 10:2025 führt unter anderem mangelhafte Zugriffskontrollen, Sicherheitsfehlkonfigurationen und Probleme in der Software-Lieferkette als zentrale Risiken für Webanwendungen auf. Solche Fehler sind nicht an ein bestimmtes CMS oder eine bestimmte Entwicklungsmethode gebunden.
Für jede Lösung sollten deshalb dieselben Fragen beantwortet sein: Wer prüft Sicherheitsmeldungen? Wer installiert Updates? Wer kontrolliert Erweiterungen und Benutzerkonten? Wie werden verdächtige Vorgänge erkannt? Gibt es gesicherte Backups und wurde eine Wiederherstellung tatsächlich getestet?
Besonders wichtig ist der letzte Punkt. Ein vorhandenes Backup ist noch kein funktionierender Notfallplan. Es muss vollständig, erreichbar, hinreichend aktuell und aus einem vertrauenswürdigen Zustand wiederherstellbar sein.
Wer wissen möchte, woran sich eine kompromittierte Website erkennen lässt und wie im Ernstfall reagiert werden sollte, findet dazu unseren ergänzenden Beitrag: Website gehackt – was jetzt?.
7. Was kostet die Website über fünf Jahre?
Ein niedriger Erstellungspreis kann eine gute Entscheidung sein. Er sagt aber wenig über die Gesamtkosten aus. Für einen realistischen Vergleich sollten Unternehmen mindestens diese Positionen betrachten:
- Erstellung: Konzeption, Gestaltung, Inhalte und technische Einrichtung.
- Laufender Betrieb: Hosting, Domains, Lizenzen und externe Dienste.
- Pflege: Updates, Überwachung, Datensicherung und Funktionskontrollen.
- Weiterentwicklung: neue Seiten, Schnittstellen, Formulare oder Benutzerbereiche.
- Wechsel und Ausfall: Migration, Reparaturen, Wiederherstellung und mögliche Betriebsunterbrechungen.
Bei Baukästen sind manche technischen Leistungen bereits im Tarif enthalten; dafür können die laufenden Gebühren und Wechselkosten stärker ins Gewicht fallen. Open-Source-CMS verursachen häufig mehr eigenen Wartungsaufwand. Individuelle Anwendungen können anfangs aufwendiger sein, dafür aber spätere Sonderlösungen vereinfachen – oder bei unzureichender Dokumentation besonders teuer werden.
Eine seriöse Kalkulation betrachtet deshalb nicht nur den Start, sondern die geplante Nutzungsdauer und den tatsächlichen Funktionsumfang. Allgemeingültige Preisranglisten wären irreführend.
8. Zehn Fragen, die vor der Beauftragung geklärt sein sollten
- Welche Funktionen benötigen wir heute wirklich? Und was ist erst eine spätere Option?
- Wer ist für Updates und Sicherheitsmeldungen verantwortlich? Gibt es feste Zuständigkeiten?
- Welche Erweiterungen und externen Dienste kommen zum Einsatz? Werden diese aktiv gepflegt?
- Wie werden Zugänge geschützt? Sind getrennte Konten, passende Rollen und Mehr-Faktor-Authentifizierung vorgesehen?
- Wie werden Daten gesichert? Gibt es externe Backups und erprobte Wiederherstellungsverfahren?
- Was passiert bei einem Sicherheitsvorfall oder einem fehlgeschlagenen Update? Wer ist erreichbar und wie geht es weiter?
- Können wir Inhalte und Daten exportieren? Wie aufwendig wäre ein Anbieterwechsel?
- Wem gehören Domain, Design, Inhalte und gegebenenfalls Quellcode? Was ist vertraglich geregelt?
- Sind Datenschutz, Ladegeschwindigkeit, Barrierefreiheit und Auffindbarkeit eingeplant? Welche Anforderungen gelten konkret?
- Welche Gesamtkosten sind in den nächsten fünf Jahren realistisch? Einschließlich Pflege und Weiterentwicklung?
Fazit: Die passende Lösung ist nicht immer die technisch aufwendigste
WordPress, Joomla und Drupal sind keine grundsätzlich unsicheren Systeme. Ein Baukasten ist nicht automatisch die schlechtere Wahl. Individuelle Entwicklung bedeutet nicht zwangsläufig mehr Sicherheit – und KI-generierter Code ist nicht automatisch unbrauchbar.
Die beste Lösung ist die, die zum tatsächlichen Bedarf passt und dauerhaft verantwortungsvoll betrieben werden kann. Dazu gehören transparente Kosten, klare Zuständigkeiten, möglichst geringe unnötige Komplexität und ein nachvollziehbarer Weg für Sicherheitsupdates und Wiederherstellung.
Wer heute eine neue Website plant, sollte deshalb nicht nur fragen: „Wie schnell ist sie online?“, sondern auch: „Wer sorgt dafür, dass sie in fünf Jahren noch zuverlässig funktioniert?“
Quellen und weiterführende Informationen
- OWASP Top 10:2025 – Sicherheitsrisiken für Webanwendungen (deutsch)
- WordPress – Hardening WordPress
- Joomla! – Security Announcements
- Joomla! – Automatisierte Core-Updates
- Drupal – Securing your site
- Wix – Website exportieren und an anderer Stelle betreiben
- OWASP – Secure Coding with AI
- BSI – Cybersicherheit für KMU (PDF)